Modules
Rolbeveiliging
Belangrijke rollen alleen via de bot of door wie jij toestaat, met terugdraaien, goedkeuring en bewaking van gevaarlijke rechten.
Met Rolbeveiliging bepaal je wie belangrijke rollen mag geven of afnemen. Geeft iemand die dat niet mag een beveiligde rol met de hand, dan draait de bot het terug, meldt het, of legt het eerst voor aan een goedkeurder. Ook gevaarlijke rechten op rollen worden bewaakt, zodat een gehackt account niet ongemerkt beheerder kan worden.
Instellen
- Zet Rolbeveiliging aan onder Serverinstellingen.
- Voeg onder Beveiligde rollen een regel toe en kies de rollen (maximaal 25 regels; een rol staat in één regel).
- Kies wie die rollen mag geven, wie ze mag aanvragen en wie aanvragen goedkeurt.
- Kies een Logkanaal en klik op Opslaan.
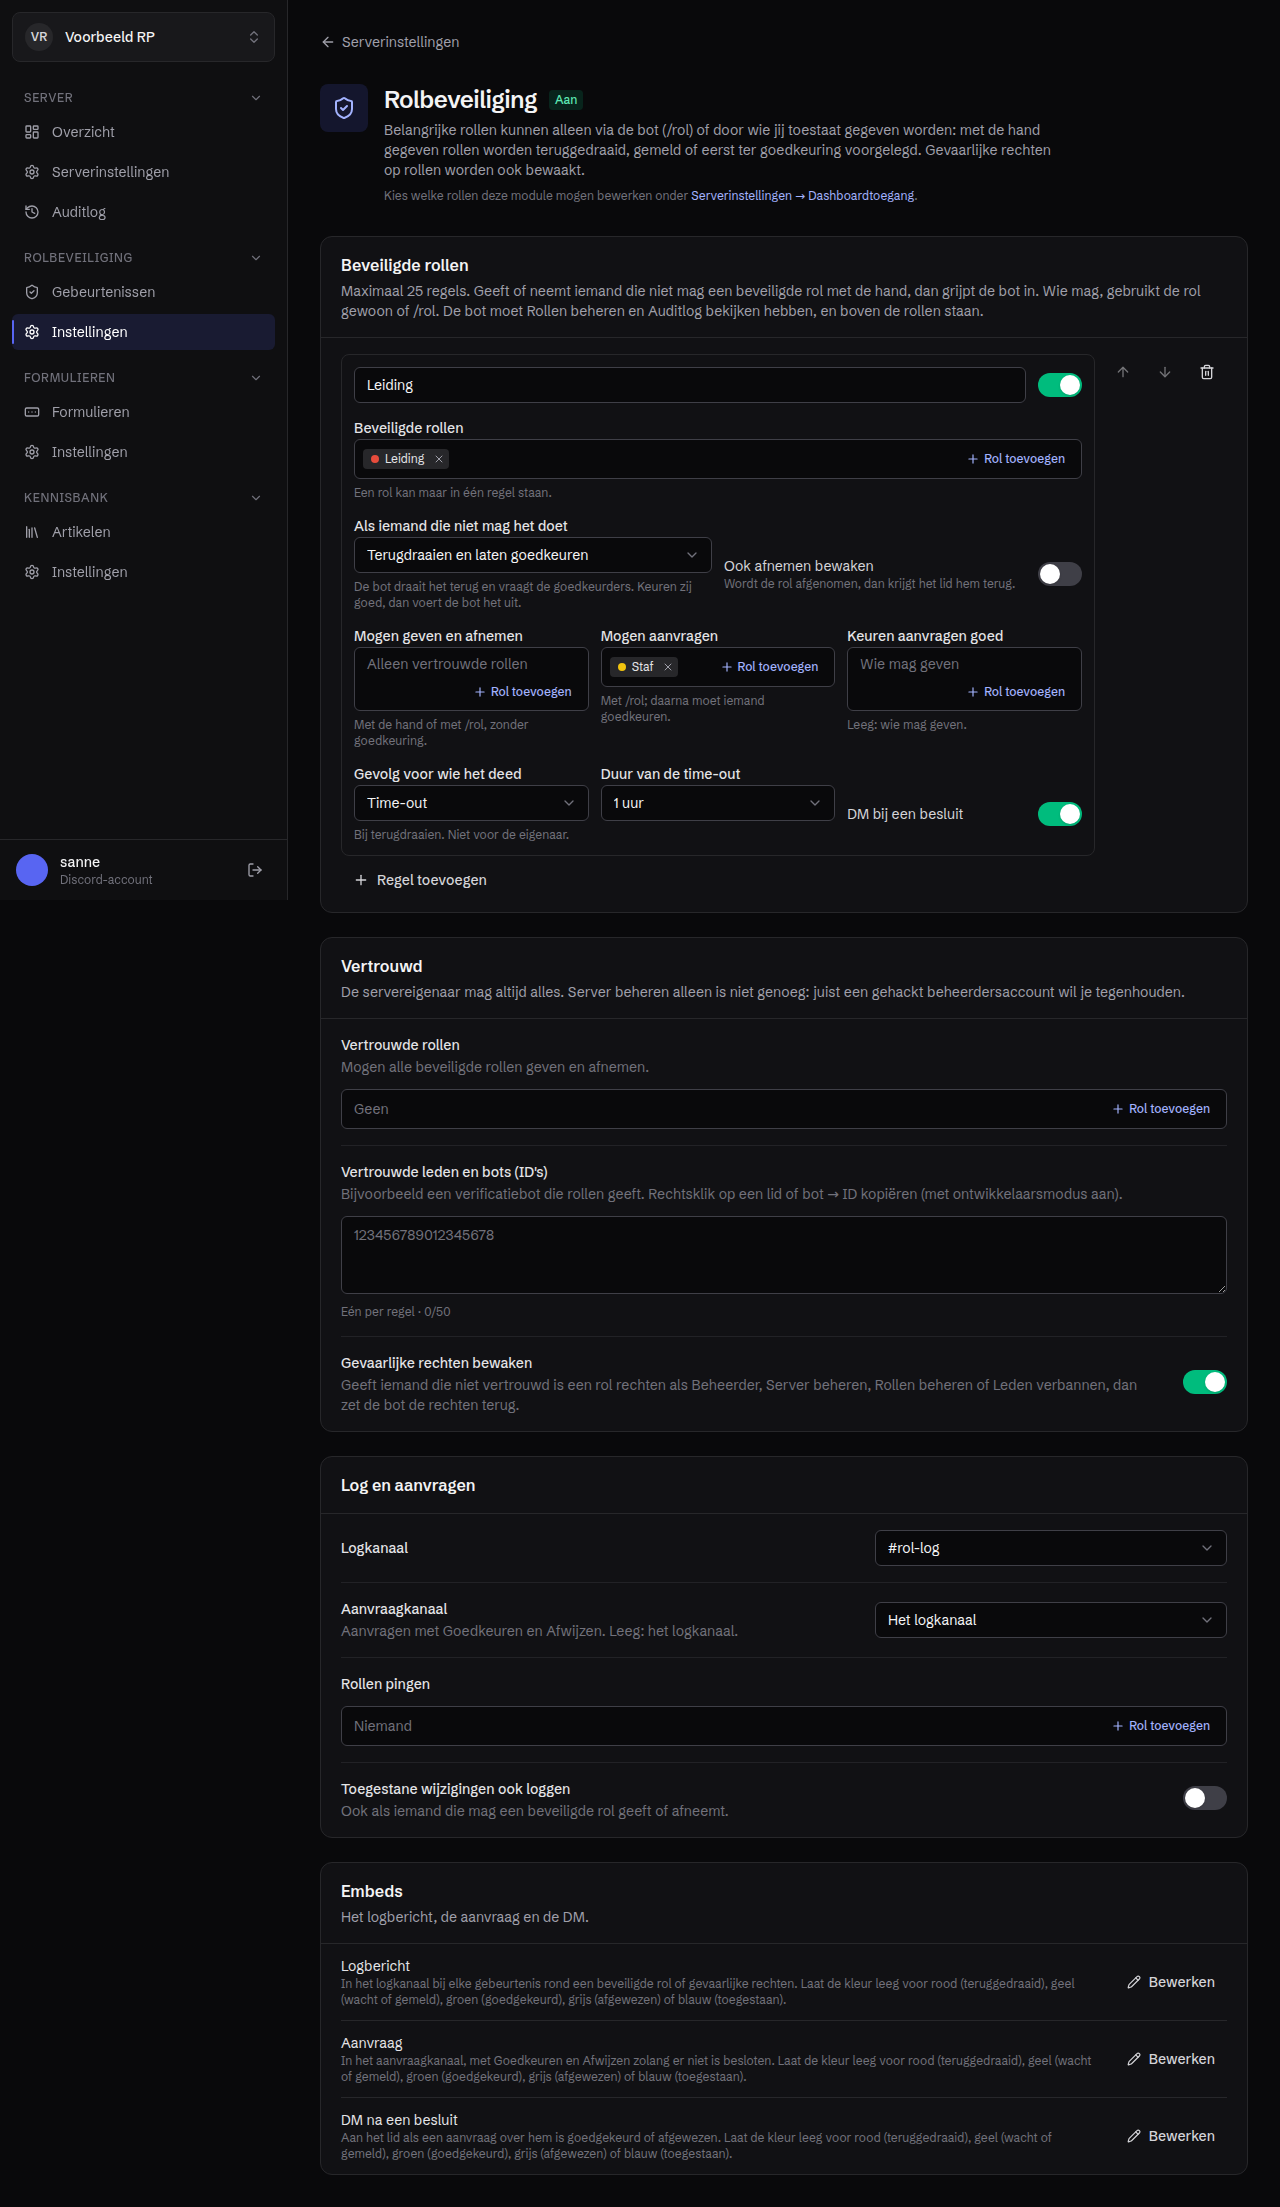
De bot heeft Rollen beheren en Auditlog bekijken nodig, en zijn rol moet boven de beveiligde rollen staan. Zonder auditlog kan hij niet zien wie een rol gaf.
Per regel
| Instelling | Wat het doet |
|---|---|
| Als iemand die niet mag het doet | Terugdraaien: de bot neemt de rol meteen weer af. Terugdraaien en laten goedkeuren: de bot draait het terug en maakt een aanvraag; na goedkeuren voert de bot het uit. Alleen melden: de wijziging blijft staan, het logkanaal krijgt een melding |
| Ook afnemen bewaken | Neemt iemand die niet mag de rol af, dan krijgt het lid hem terug |
| Mogen geven en afnemen | Doen het met de hand of met /rol, zonder goedkeuring |
| Mogen aanvragen | Vragen het aan met /rol; daarna moet iemand goedkeuren |
| Keuren aanvragen goed | Leeg: wie mag geven |
| Gevolg voor wie het deed | Niets, Time-out (met duur) of Kick, bij terugdraaien. Nooit voor de eigenaar |
| DM bij een besluit | Het lid krijgt een DM als een aanvraag over hem is goedgekeurd of afgewezen |
Vertrouwd
De servereigenaar mag altijd alles. Daarnaast kies je Vertrouwde rollen en Vertrouwde leden en bots (op ID), bijvoorbeeld een verificatiebot die rollen uitdeelt. Alleen Server beheren is bewust niet genoeg: juist een gehackt beheerdersaccount wil je tegenhouden.
Met Gevaarlijke rechten bewaken (standaard aan) zet de bot de rechten van een rol terug als iemand die niet vertrouwd is er rechten als Beheerder, Server beheren, Rollen beheren, Kanalen beheren of Leden verbannen aan toevoegt.
/rol
/rol geven lid rol en /rol afnemen lid rol, met optioneel een reden.
- Mag je de rol geven, dan doet de bot het meteen.
- Mag je hem aanvragen, dan komt er een aanvraag met Goedkeuren en Afwijzen in het Aanvraagkanaal (leeg: het logkanaal).
- Werkt alleen voor beveiligde rollen. Per lid en rol loopt er één aanvraag tegelijk, en niemand beoordeelt zijn eigen aanvraag (behalve de eigenaar).
De pagina Rolbeveiliging
Onder Rolbeveiliging → Gebeurtenissen zie je alles wat er gebeurde: welke rol, bij wie, door wie, met de hand of via /rol, en wat de bot deed. Filter op status, en keur aanvragen goed of af met de knoppen. Goedkeurders zien de pagina ook zonder dashboardrol.
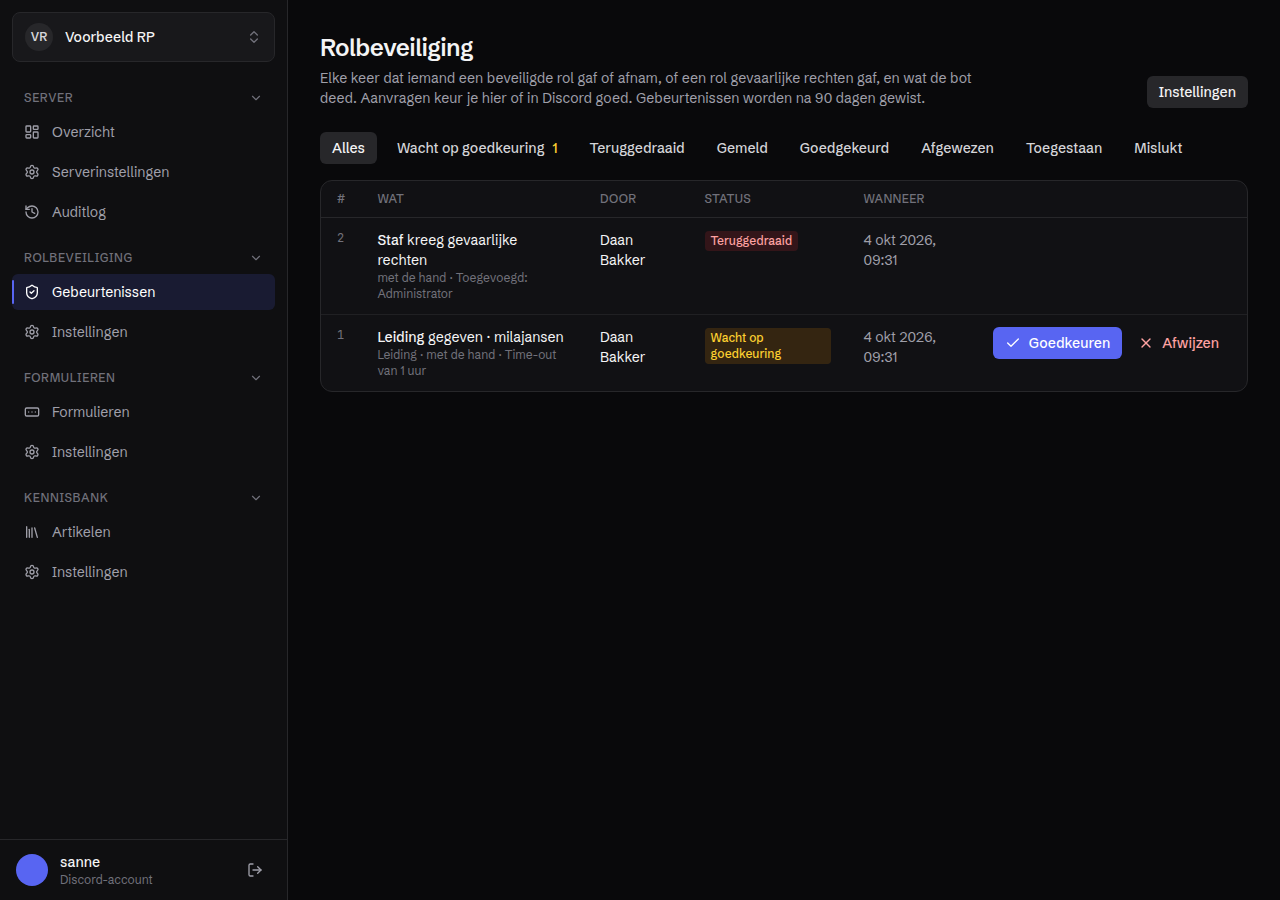
Met Toegestane wijzigingen ook loggen komen ook wijzigingen door wie het mag in de log.
Embeds
Het Logbericht, de Aanvraag en de DM na een besluit pas je aan onder Embeds (Embeds aanpassen). Placeholders zijn onder andere {role}, {user}, {action}, {status}, {executor}, {rule}, {reason}, {decidedBy}, {followUp} en {error}.
Gebeurtenissen en aanvragen worden 90 dagen bewaard.